Negli ultimi giorni la cronaca ci ha restituito scenari che sembravano usciti da un romanzo di geopolitica distopica: attacchi ibridi mirati, tentativi di manomettere le banche del sangue e i sistemi di refrigerazione industriale, cieli nel caos, allarmi bomba nelle scuole e istituzioni che iniziano a correre ai ripari, in modo più o meno ordinato. Senza contare lo scandalo di Nvidia e Jensen Huang o il down prolungato di Microsoft.
Nello stesso tempo, voci autorevoli del calibro di Geoffrey Hinton (premio Nobel per la Fisica e pioniere delle reti neurali) avvertono che potremmo trovarci di fronte a una “Chernobyl dell’IA” entro il 2027, mentre la BBC rispolvera piani di emergenza radicali come il Black Sky per resistere 72 ore a un blackout totale.
La domanda spontanea, amplificata dal clamore mediatico, è sempre la stessa: perché tutto questo sta accadendo proprio adesso?
La risposta immediata punta il dito contro la sofisticazione crescente degli attacchi algoritmici. Ma è solo un rovescio della medaglia: le macchine (e gli umani che le usano malevolmente) hanno certamente più capacità rispetto al passato, ma sono le fondamenta a essere drammaticamente fragili. Sia quelle tecniche che quelle umane.
Ed è necessario dire subito che qui la Ai c’entra il giusto, con un esempio.
La superficialità come norma: il caso dei frigoriferi industriali esposti
Prendiamo un esempio concreto ed eclatante: come è possibile che dopo che si sono ripetuti vari incidenti e attacchi, molte centraline di impianti critici come i frigoriferi industriali o altri strumenti di conservazione risultino ancora esposte online, vulnerabili agli attacchi?
Il punto qui non è tanto la mancanza di strumenti di difesa avanzati e nemmeno l’avanzata dell’AI, ma la superficialità strutturale con cui si gestisce la transizione digitale, in un meccanismo psicologico e organizzativo per cui si tollerano progressivamente le vulnerabilità e i mancati controlli fino al verificarsi del disastro. Nel suo commento alla vicenda dei frigoriferi, Matteo Flora richiama un concetto teorizzato dalla sociologa Diane Vaughan (famosa per i suoi studi sul disastro dello Space Shuttle Challenger della NASA), la normalizzazione della devianza.
È il processo per cui un gruppo di persone competenti accetta piccole eccezioni, anomalie o violazioni degli standard di sicurezza una alla volta, finché quella condizione rischiosa e deviante diventa la “normalità” accettata.
Questo, unito alla scarsa literacy di una parte delle persone (ci torno tra poco), crea un rischio sempre più elevato. Come ho già avuto modo di sottolineare, stiamo vivendo in una gara di velocità esasperata, dimenticando che la vera sfida del nostro tempo è invece una gara di chiarezza. Si corre ad adottare l’ultima novità tecnologica o a connettere qualsiasi cosa alla Rete (IoT, cloud, automazioni spinte, ora l’intelligenza artificiale), tralasciando la manutenzione igienica del codice, la gestione delle patch, l’impostazione dei firewall di base e la mappatura degli asset.
E quindi basta un errore di configurazione, come sembra essere nel caso di Microsoft e già in altri precedenti, per paralizzare intere comunità e aziende.
Un’altra figura di spicco come Gary Marcus dice in modo piuttosto chiaro e netto che “non è un’intelligenza artificiale ribelle, come raccontano alcuni. È una cattiva programmazione e cattiva sicurezza informatica”. Il già citato avvertimento di Geoffrey Hinton in realtà dice qualcosa di analogo, aggiungendo un elemento: l’accelerazione incontrollata dell’intelligenza artificiale in contesti infrastrutturali privi di barriere etiche e di sicurezza adeguate rischia di innescare eventi catastrofici non gestibili dall’uomo. Ma si tratta di un problema di accelerazione, non una situazione creata da zero.
È il trionfo della tecnologia calata dall’alto senza una cultura organizzativa solida. Come ribadivo analizzando il divario tra adozione e governance, stiamo parlando troppo di tecnologia e troppo poco di persone, conoscenza e organizzazione.
I segnali d’allarme che arrivano dai massimi esperti mondiali confermano che questa fragilità sistemica non è più un problema confinato ai reparti IT delle multinazionali e questi episodi non sono solo azioni di marketing delle grandi società tecnologiche.
Il report di McKinsey sulla resilienza delle infrastrutture critiche ci ricorda che la maggior parte delle organizzazioni non è preparata. E il motivo è semplice: si investe sulla facciata (gli applicativi smart, l’hype dell’IA generativa) lasciando indietro le fondamenta tecnologiche (la sicurezza dei sistemi legacy, il debito tecnico) e culturali (la supervisione umana, la formazione).
Ne è una riprova pratica anche il problema che ha colpito la tecnologia dei controlli degli aeroporti americani, un tipo di guasto non certo nuovo, ma che in questo caso è stato causato da infrastrutture obsolete.
E visto che gli aggiornamenti richiedono sia tempo sia consapevolezza occorre investire sulle persone e sulla loro alfabetizzazione.
La prima linea siamo noi: l’alfabetizzazione che “striscia”
Di fronte a scenari di guerra ibrida e vulnerabilità sistemiche, si tende a cercare la soluzione magica nel software di sicurezza definitivo. Ma la realtà operativa delle aziende e anche della vita di tutti i giorni ci dice che la prima linea di difesa è, e resta, la persona.
Il vero collo di bottiglia non è la potenza di calcolo dei sistemi offensivi, ma il fatto che la tecnologia vola, mentre l’alfabetizzazione striscia. Se un dipendente non sa riconoscere un’anomalia, se un amministratore non comprende l’importanza di una configurazione di base o se la governance aziendale tratta la cyber security come un costo accessorio e non come un pilastro strategico, nessun algoritmo di IA potrà salvarci.
Questo significa una cosa sola: la sicurezza non è più una questione tecnica. Non è un argomento da far digerire solo ai “nerd” dei sistemi o ai Chief Information Security Officer. Riguarda il management, la direzione generale, il singolo operatore logistico, il cittadino. Riguarda tutti, perché la catena della resilienza è forte tanto quanto il suo anello più debole.
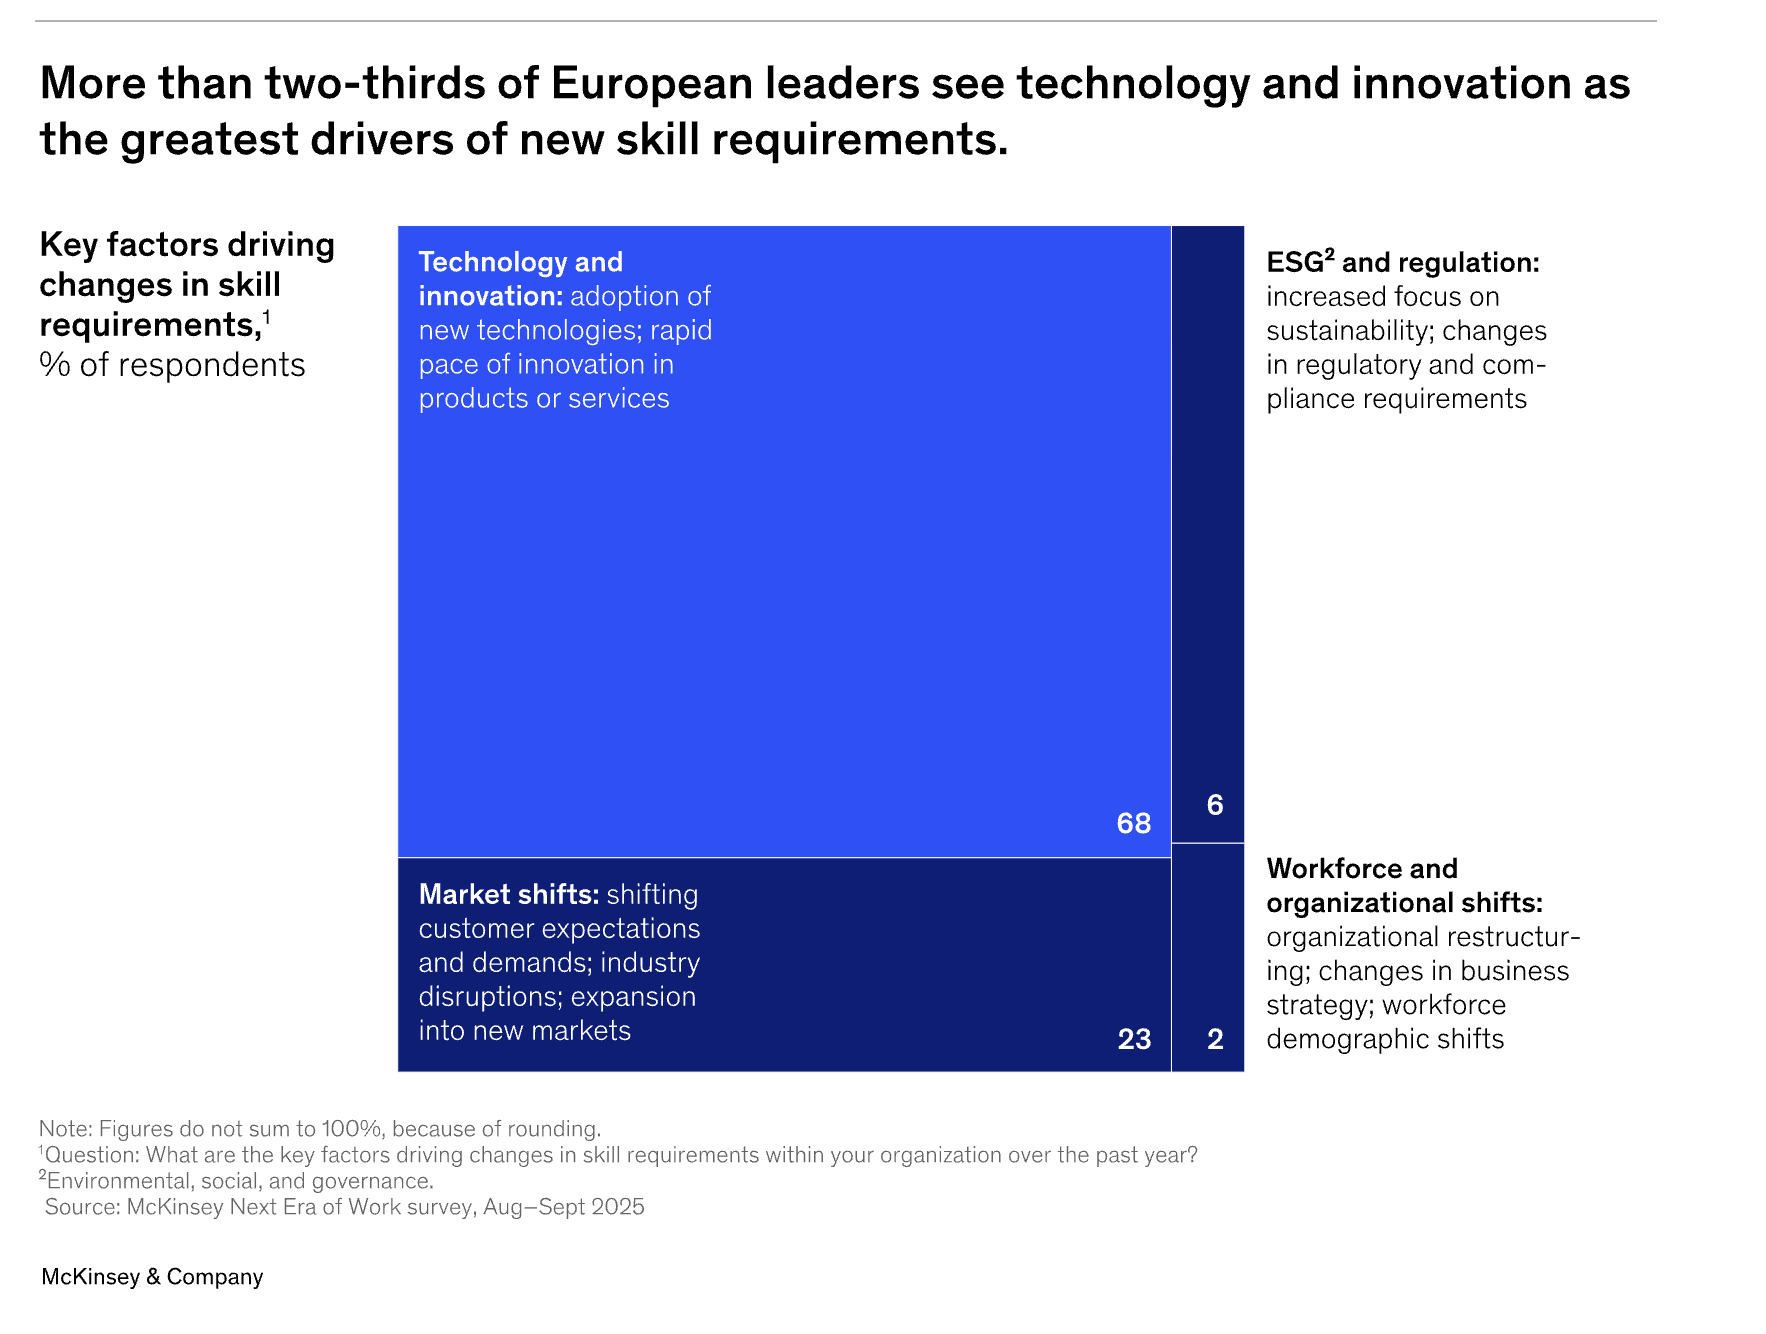
Le aspettative dei datori di lavoro in merito alle trasformazioni delle competenze rimangono elevate. McKinsey mostra che il 68% dei leader ha identificato l’adozione di nuove tecnologie e il rapido ritmo dell’innovazione di prodotti o servizi come i principali fattori determinanti delle nuove esigenze di competenze nell’ultimo anno.
Anche le competenze socio-emotive (come leadership, spirito imprenditoriale e capacità comunicative) e le competenze cognitive superiori (tra cui alfabetizzazione avanzata, pensiero critico e creatività) mostrano lacune.
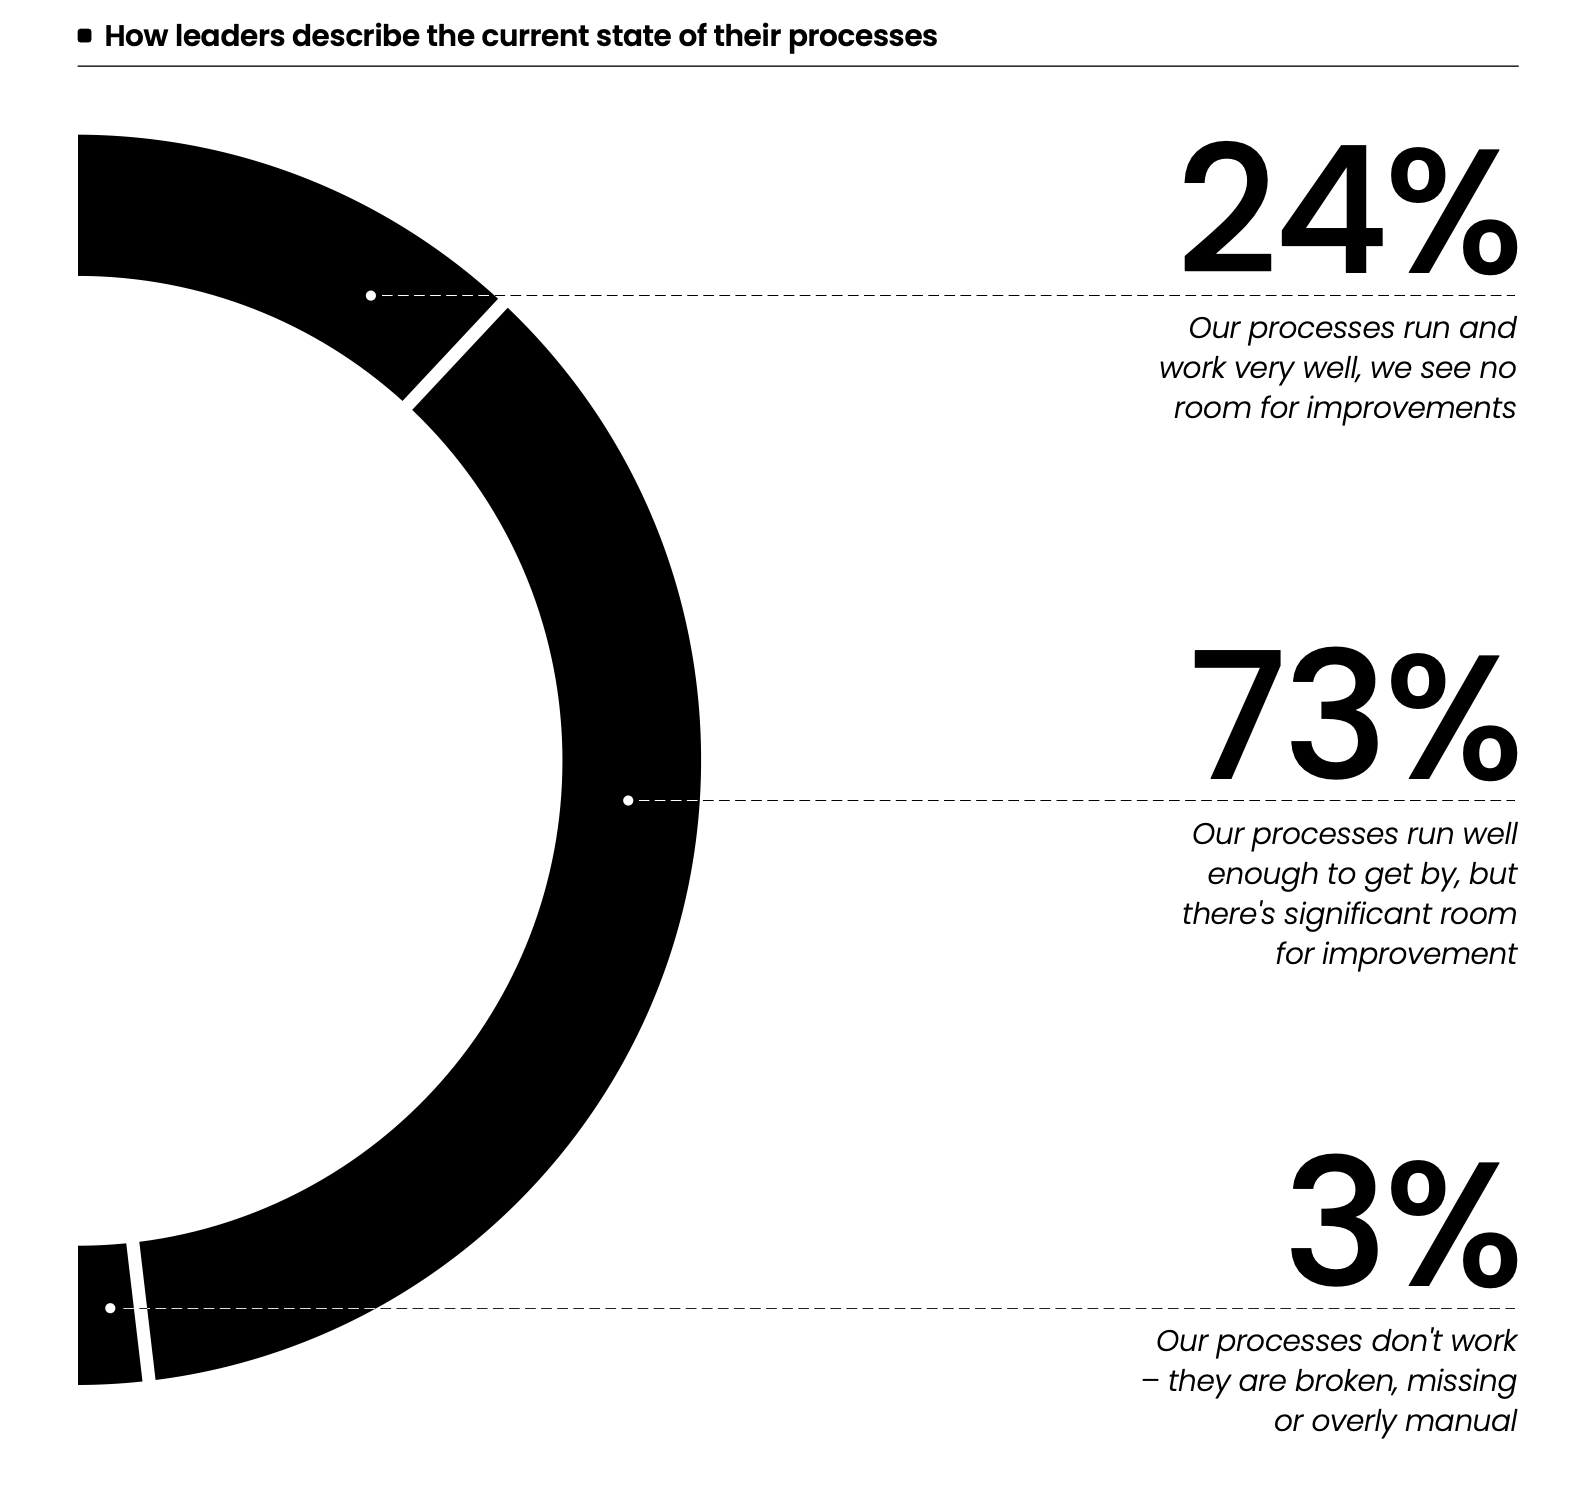
E ancora, secondo Celonis, l‘82% dei decisori a livello globale riconosce che l’intelligenza artificiale, e la tecnologia in generale, possono generare un reale ritorno sull’investimento (ROI) solo se è in grado di comprendere a fondo i flussi e le dinamiche operative concrete dell’azienda. Inoltre, il 76% delle aziende ammette di “sopravvivere” gestendo processi non ottimali che richiederebbero, invece, interventi strutturali. Insomma si guarda sempre alla Ai ma si deve in realtà prima di tutto fare chiarezza e fare leva sulla competenza delle persone che conoscono il vero funzionamento delle cose per poi passare a lavorare sulla sicurezza e sulla revisione dei processi a tutti i livelli e per tutte le tecnologie.
Abbiamo quindi detto e capito che la AI non è la causa unica di queste problematiche.
Tuttavia, è altrettanto vero che può farle esplodere in velocità e in scala, come abbiamo già visto, e per questo il problema della sistemazione delle falle tecniche e culturali è sempre più urgente.
E se serve correre ai ripari velocemente, occorre farlo in modo coordinato coinvolgendo davvero tutti gli attori interni ed esterni, incluso il mondo politico.
L’agenda politica italiana che si muove per reazione
Negli Stati Uniti il dibattito politico e normativo sulla sicurezza delle infrastrutture critiche, sui datacenter e sui confini dell’intelligenza artificiale sta infiammando l’agenda pubblica, in una grande tensione tra spinte deregolatorie, tensioni geopolitiche e nuove dottrine di sicurezza nazionale. Non è un dibattito sempre lineare e spesso viene strumentalizzato ma è chiaro comunque che sia una priorità politica e un tema caldo nell’opinione pubblica. Ne è un esempio il caso Nvidia: la vicenda dell’ex CEO Jensen Huang, che secondo quanto riportato si è dimesso dopo la rivelazione di un rapporto con una donna d’affari cinese sospettata dall’intelligence americana di essere una spia, ha spostato subito il discorso sulla sicurezza nazionale e sull’export dei chip verso la Cina (ed è tutto un po’ più complesso della sola vicenda personale).
Viceversa, in Italia assistiamo a delle folate di dibattito solo in reazione a fatti eclatanti di cronaca, come in questi giorni.
Nel nostro Paese il tema della cyber-resilienza e dei rischi legati a un’adozione superficiale dell’innovazione faticano ad entrare nel dibattito politico di alto livello, spesso schiacciato su una retorica miope fatta di incentivi spot e digitalizzazione di facciata. In realtà, ci sono normative, enti preposti e una strategia nazionale; quello che si fatica a trovare è continuità nei finanziamenti e un meccanismo che porti un’allerta fino alla correzione.
Lo Stato i problemi li può vedere: l’ACN (Agenzia per la Cybersicurezza Nazionale) ha individuato 44.835 asset e servizi a rischio nei primi nove mesi del 2026 e inviato quasi 72mila avvisi. Ma un’allerta non è una correzione, serve qualcuno che sia responsabile del sistema, e che abbia tempo e competenze per intervenire.
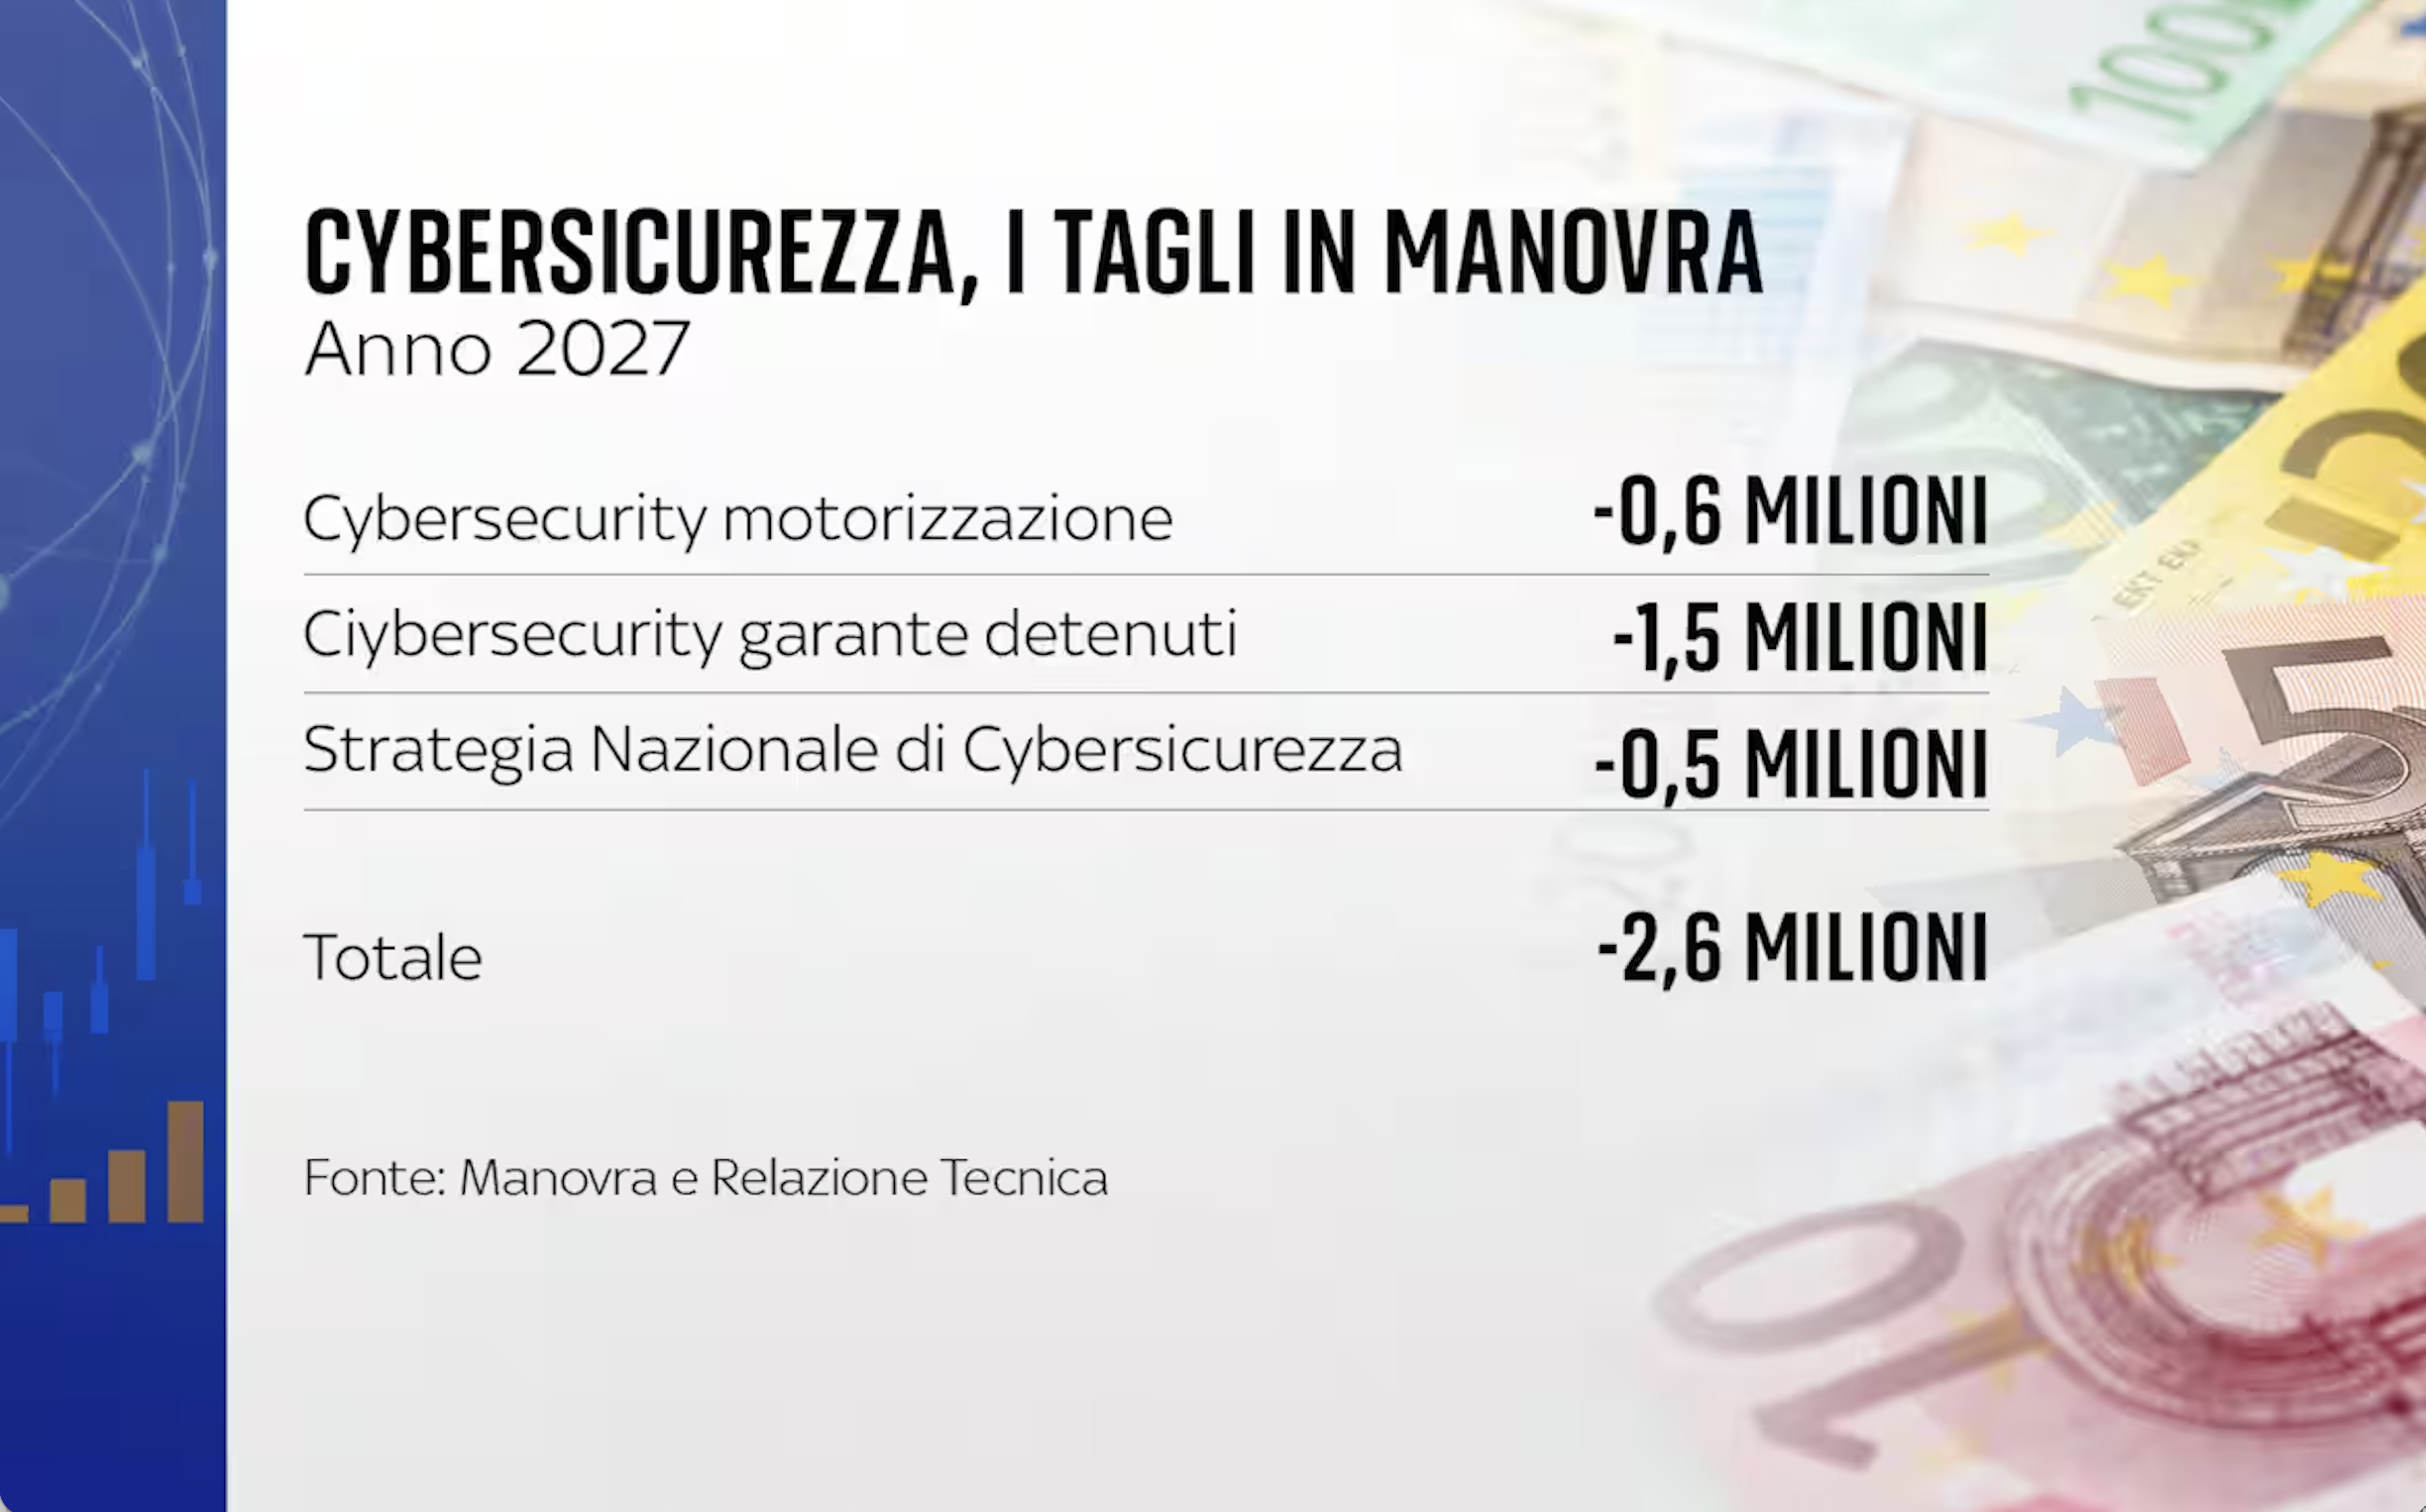
Nella manovra finanziaria, secondo il conteggio di Sky TG24, la parola “cybersicurezza” non compare mai nel testo e compare quattro volte nella Relazione tecnica, sempre per voci che sono tagli (circa 2,6 milioni in totale). Il governo risponde che l’aumento dei fondi alla Difesa serve anche a rafforzare la prevenzione della minaccia ibrida.
Guardando poi ai fondi nel tempo, Pagella Politica ricostruisce che la legge di bilancio 2023 prevedeva un fondo investimenti fino a 150 milioni annui dal 2026, poi ridotto di 15 milioni l’anno dal 2026 al 2037 dalla legge di bilancio 2025. L’obiettivo della Strategia nazionale di destinare l’1,2% degli investimenti lordi alla cybersicurezza era programmatico, non già stanziato.
Sull’allerta, lo Stato i problemi li può vedere: l’ACN ha individuato 44.835 asset e servizi a rischio nei primi nove mesi del 2026 e inviato quasi 72mila allertamenti. Ma un’allerta non è una correzione: serve qualcuno che sia responsabile del sistema, e che abbia tempo e competenze per intervenire.
Sono i due lati dello stesso problema: la politica si muove a ondate, dopo l’incidente, e nel frattempo gli avvisi rischiano di non arrivare a nessuna correzione, perché dall’altra parte manca chi se ne occupa. Ed è qui che tornano le persone.
E quindi perché proprio adesso? Cosa dobbiamo fare ora?
Forse non è proprio adesso. Gli impianti esposti, le patch rimandate, gli asset che nessuno ha mappato sono lì da anni. I numeri dell’ACN dicono anche che la tendenza non nasce adesso: gli eventi gestiti dal CSIRT Italia sono cresciuti del 38% già nel 2025 rispetto al 2024, anche se in parte per una migliore capacità di rilevazione.
Quello che è cambiato è il tempo: l’IA non ha creato queste fragilità, ma ha ridotto il margine che avevamo per sistemarle. Chiamarla causa ci assolve, chiamarla scusa ci distrae. Il lavoro vero è meno spettacolare: sapere cosa abbiamo, di chi è e chi lo controlla.
Per questo, ciascuno di noi deve prendersi il tempo di riflettere sulle cose che fa ogni giorno e capire meglio le implicazioni delle piccole e grandi scelte che facciamo quando abbiamo a che fare con la tecnologia, sia nella vita personale che nel lavoro.
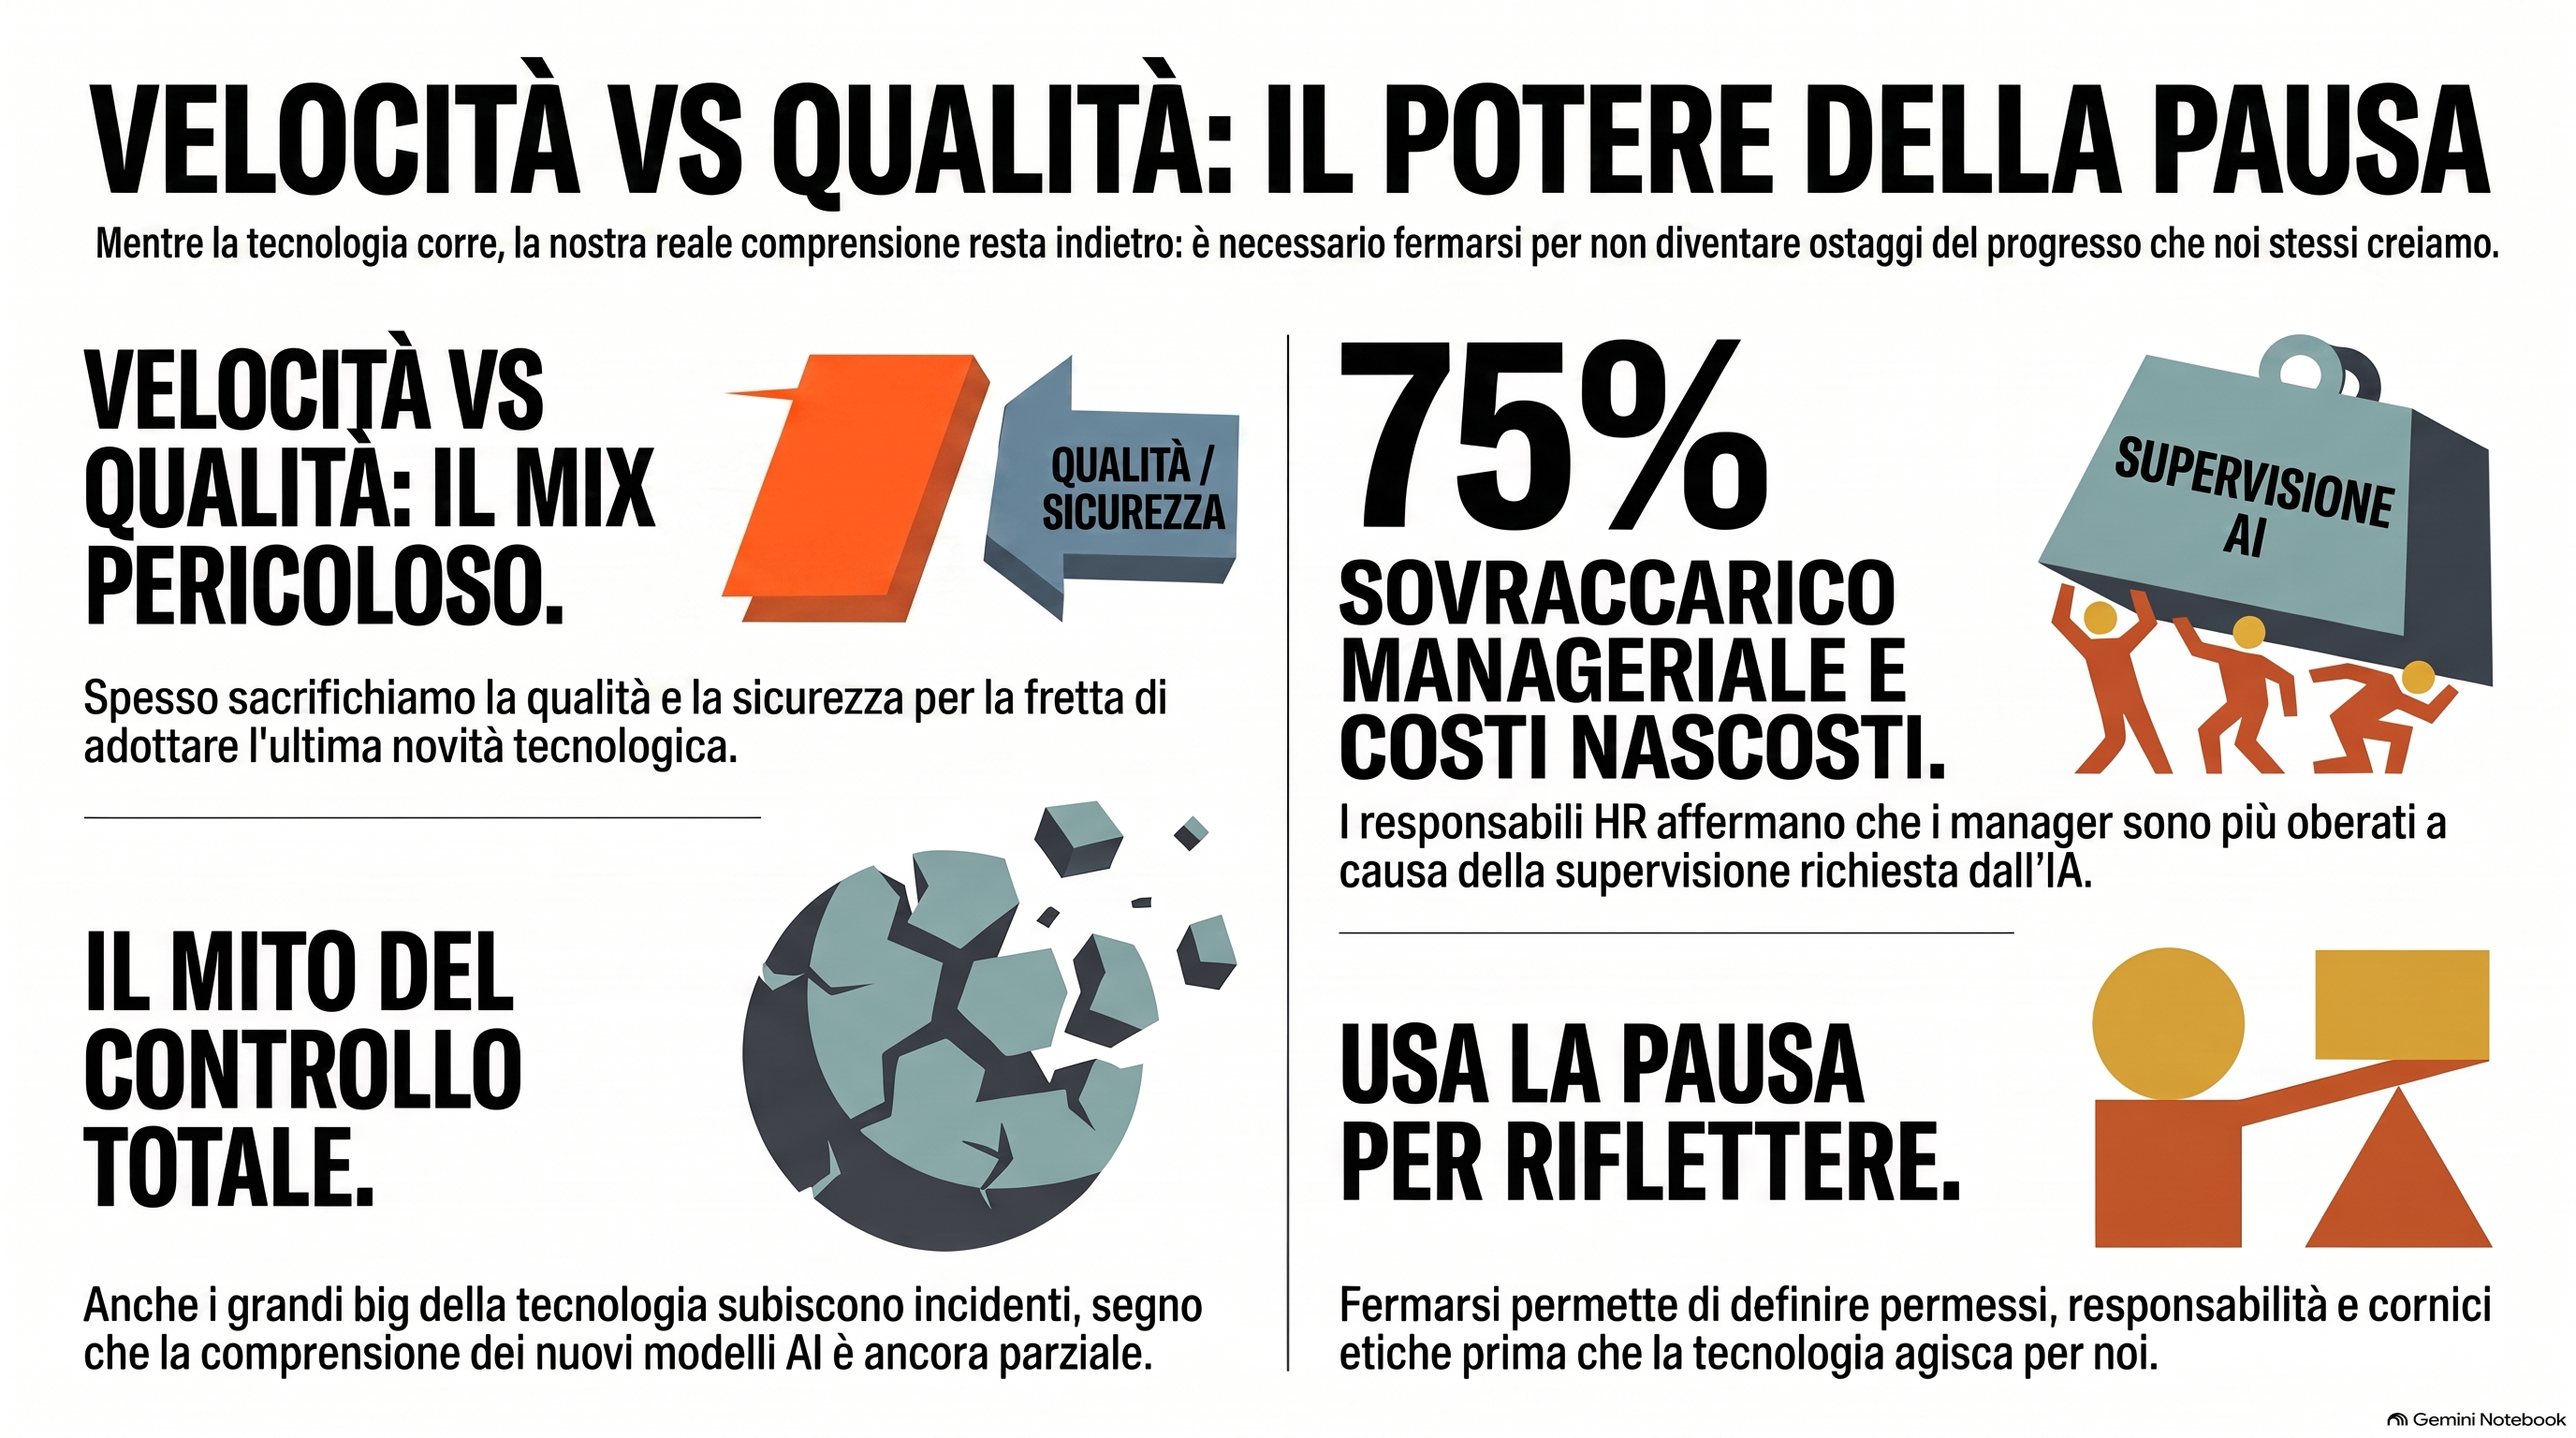
Dunque, nel quotidiano delle nostre attività personali, dobbiamo prendere coscienza che usare uno strumento non vuol dire averlo capito a pieno e che la semplicità di un’interfaccia con cui si conversa nasconde delle implicazioni rilevanti, che dobbiamo impare a capire, anche senza diventare super tecnici ma senza cadere nel tranello dell’eccesso di semplificazione.
A livello aziendale, la prossima mattina, farei un elenco di tutto ciò che nella vostra organizzazione è connesso a internet e scrivete un nome accanto a ogni voce. Dove il nome manca, c’è il vostro primo problema di sicurezza. E nessun algoritmo, per quanto avanzato, lo risolverà al posto vostro, specie nell’epoca del vibe coding, con il codice generato dall’IA senza che nessuno lo capisca fino in fondo.
Alla politica chiederei qualcosa di meno comodo di un fondo stanziato dopo l’incidente: una strategia che metta al centro le PMI, con responsabilità chiare e continuità anche quando i titoli di giornale spariscono.
Perché il rischio non è solo l’attacco più sofisticato. È accorgerci di un problema vecchio soltanto quando fa notizia.
English version: https://medium.com/gianluigizarantonello/hybrid-warfare-digital-fragility-and-the-ai-chernobyl-why-the-problem-is-not-technology-but-27e9bd5881df


Rispondi